مثلث امنیت سایبری
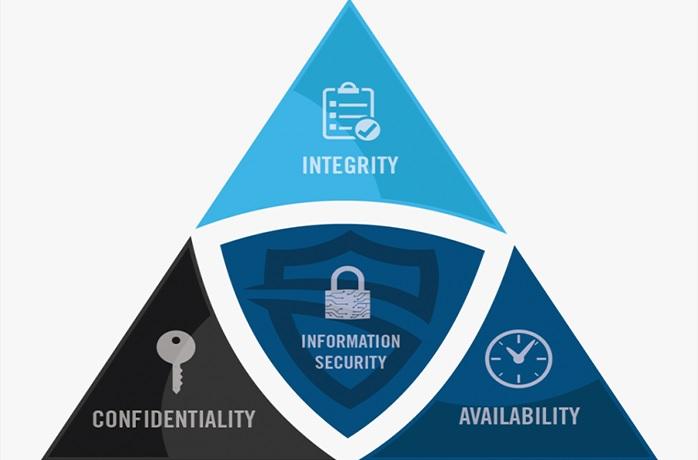
مثلث امنیت سایبری یا CIA Triad، یک مدل مفهومی است که سه اصل اساسی امنیت اطلاعات را توصیف میکند. این سه اصل به ترتیب محرمانگی (Confidentiality)، یکپارچگی (Integrity) و در دسترسپذیری (Availability) هستند.محرمانگی به این معناست که اطلاعات تنها در دسترس افراد مجاز قرار گیرد و از دسترسی افراد غیرمجاز به آن جلوگیری شود. یکپارچگی به معنای حفظ صحت و تمامیت اطلاعات است و اطمینان از این است که اطلاعات تغییر نیافته و دستکاری نشده است. دسترسپذیری نیز به این معناست که اطلاعات در زمان نیاز و توسط افراد مجاز قابل دسترسی باشد. این سه اصل با هم یک مثلث را تشکیل میدهند که هر ضلع آن نشاندهنده یکی از اصول است و تعادل بین این سه اصل برای ایجاد یک سیستم امنیتی قوی و کارآمد ضروری است. به عنوان مثال، اگر بر روی محرمانگی بیش از حد تمرکز شود، ممکن است دسترسپذیری اطلاعات با اختلال روبرو شود یا اگر بر روی یکپارچگی بیش از حد تمرکز شود، ممکن است محرمانگی اطلاعات به خطر بیفتد. بنابراین، برای ایجاد یک سیستم امنیتی جامع، باید تعادلی بین این سه اصل برقرار شود. این مدل، به عنوان یک چارچوب کلی، در طراحی و پیادهسازی سیستمهای امنیتی مورد استفاده قرار میگیرد و به سازمانها کمک میکند تا نقاط ضعف و قوت سیستمهای خود را شناسایی کرده و اقدامات لازم برای بهبود امنیت را انجام دهند.
علاوه بر این، مثلث امنیت سایبری به عنوان یک ابزار آموزشی نیز مورد استفاده قرار میگیرد. با استفاده از این مدل، میتوان مفاهیم اساسی امنیت اطلاعات را به صورت ساده و قابل فهم به افراد آموزش داد. همچنین، این مدل به سازمانها کمک میکند تا با زبان مشترکی در مورد امنیت اطلاعات صحبت کنند و به درک مشترکی از نیازهای امنیتی خود برسند. در دنیای امروز که حجم دادهها به سرعت در حال افزایش است و تهدیدات سایبری پیچیدهتر میشوند، حفظ امنیت اطلاعات به یکی از مهمترین چالشهای سازمانها تبدیل شده است. مثلث امنیت سایبری، با ارائه یک چارچوب کلی برای امنیت اطلاعات، به سازمانها کمک میکند تا در برابر این تهدیدات مقاومت کنند و اطلاعات خود را محافظت کنند.
محرمانگی: حفاظت از اطلاعات در برابر دسترسیهای غیرمجاز
محرمانگی یکی از سه رکن اصلی مثلث امنیت سایبری است که به معنای حفظ اطلاعات حساس در برابر دسترسیهای غیرمجاز میباشد. به عبارت سادهتر، محرمانگی تضمین میکند که تنها افراد مجاز و دارای مجوزهای لازم بتوانند به اطلاعات دسترسی پیدا کنند. این اصل از اهمیت بسیار بالایی برخوردار است، زیرا افشای اطلاعات محرمانه میتواند عواقب جدی برای افراد، سازمانها و حتی کشورها داشته باشد. برای حفظ محرمانگی اطلاعات، از روشهای مختلفی استفاده میشود که برخی از آنها عبارتند از: رمزنگاری، احراز هویت، کنترل دسترسی، شبکههای خصوصی مجازی (VPN)، فایروالها و آموزش کاربران. رمزنگاری به تبدیل اطلاعات به شکلی غیرقابل خواندن برای افراد غیرمجاز کمک میکند. احراز هویت نیز به فرآیند تأیید هویت کاربران اشاره دارد تا اطمینان حاصل شود که افرادی که به سیستم دسترسی پیدا میکنند، همان افرادی هستند که ادعا میکنند. کنترل دسترسی نیز به تعیین سطح دسترسی هر کاربر به اطلاعات مختلف کمک میکند.
اهمیت محرمانگی در دنیای امروز که حجم دادهها به سرعت در حال افزایش است و تهدیدات سایبری پیچیدهتر میشوند، بیش از پیش احساس میشود. اطلاعات حساس مانند اطلاعات شخصی، اطلاعات مالی، اطلاعات تجاری و اطلاعات دولتی همواره در معرض خطر سرقت و سوءاستفاده قرار دارند. بنابراین، حفاظت از محرمانگی اطلاعات به عنوان یکی از اولویتهای اصلی سازمانها و دولتها مطرح است.
یکپارچگی: تضمین صحت و تمامیت اطلاعات
یکپارچگی تضمین میکند که اطلاعات پس از ایجاد یا آخرین تغییر، بدون هیچگونه دستکاری یا تغییر ناخواسته باقی بماند. این اصل به این معنی است که اطلاعات باید دقیق، کامل و قابل اعتماد باشند و هرگونه تغییر در اطلاعات باید به صورت عمدی و با مجوز انجام شود.
برای حفظ یکپارچگی اطلاعات، از روشهای مختلفی استفاده میشود که برخی از آنها عبارتند از: کنترل دسترسی، هش کردن، امضای دیجیتال، و سیستمهای تشخیص نفوذ. کنترل دسترسی به این معناست که تنها افرادی که مجوز لازم دارند بتوانند تغییراتی در اطلاعات ایجاد کنند. هش کردن فرایندی است که طی آن یک رشته با طول ثابت (هش) از یک ورودی با طول متغیر تولید میشود. هرگونه تغییر در ورودی منجر به تغییر در هش میشود. امضای دیجیتال نیز روشی برای تأیید صحت و اصالت یک پیام یا سند است. سیستمهای تشخیص نفوذ نیز به شناسایی و جلوگیری از حملات سایبری که ممکن است منجر به تغییر یا تخریب اطلاعات شوند، کمک میکنند. اهمیت یکپارچگی اطلاعات در دنیای امروز که اطلاعات به عنوان یک دارایی ارزشمند شناخته میشود، بسیار زیاد است. تغییرات ناخواسته در اطلاعات میتواند عواقب جدی برای سازمانها و افراد داشته باشد. به عنوان مثال، تغییرات در اطلاعات مالی میتواند منجر به ضررهای مالی شود و تغییرات در اطلاعات پزشکی میتواند به سلامت افراد آسیب برساند. بنابراین، حفظ یکپارچگی اطلاعات به عنوان یکی از اولویتهای اصلی سازمانها و دولتها مطرح است. در نهایت، میتوان گفت که یکپارچگی یکی از مهمترین اصول امنیت اطلاعات است و حفظ آن نیازمند اتخاذ تدابیر امنیتی مناسب در تمام سطوح سازمان میباشد. با پیادهسازی راهکارهای امنیتی مناسب، سازمانها میتوانند اطمینان حاصل کنند که اطلاعات آنها دقیق، کامل و قابل اعتماد باقی میماند.
دسترسپذیری: تضمین دسترسی مداوم به اطلاعات
دسترسپذیری آخرین رکن اصلی مثلث امنیت سایبری است که به معنای اطمینان از اینکه اطلاعات در زمان نیاز و توسط افراد مجاز قابل دسترسی باشد، میباشد. به عبارت سادهتر، دسترسپذیری تضمین میکند که سیستمها، شبکهها و دادهها به طور مداوم و بدون وقفه در دسترس کاربران قرار داشته باشند. این اصل از اهمیت بسیار بالایی برخوردار است، زیرا عدم دسترسی به اطلاعات میتواند به کسبوکارها، سازمانها و حتی افراد آسیب جدی وارد کند. دسترسپذیری به دلایل زیر مورد توجه قرار دارد:
ادامه فعالیتهای کسبوکار: بسیاری از کسبوکارها به طور مستقیم به سیستمهای اطلاعاتی خود وابسته هستند و هرگونه اختلال در دسترسی به این سیستمها میتواند به فعالیتهای روزمره آنها آسیب برساند و منجر به ضررهای مالی شود.
رضایت مشتری: مشتریان انتظار دارند که بتوانند به صورت مداوم به خدمات و محصولات ارائه شده توسط سازمانها دسترسی داشته باشند. عدم دسترسی به خدمات میتواند منجر به نارضایتی مشتریان و از دست دادن آنها شود.
بقا سازمان: در بسیاری از صنایع، مانند حوزه سلامت و خدمات مالی، دسترسی مداوم به اطلاعات حیاتی است. قطع شدن دسترسی به اطلاعات در این صنایع میتواند عواقب جبرانناپذیری داشته باشد.
دسترسپذیری یکی از ارکان اساسی امنیت اطلاعات است و حفظ آن نیازمند اتخاذ تدابیر امنیتی مناسب در تمام سطوح سازمان میباشد. با پیادهسازی راهکارهای افزایش دسترسپذیری، سازمانها میتوانند اطمینان حاصل کنند که اطلاعات آنها همیشه در دسترس کاربران مجاز قرار دارد و کسبوکار آنها بدون وقفه ادامه خواهد داشت.
مثالی از کاربرد مثلث امنیت سایبری در حوزه امنیت شبکههای کامپیوتری
مثلث امنیت سایبری، با سه رکن محرمانگی، یکپارچگی و دسترسپذیری، چارچوبی جامع برای ارزیابی و بهبود امنیت شبکههای کامپیوتری فراهم میکند. به عنوان مثال، در یک سازمان مالی، این مثلث به شکل زیر قابل کاربرد است:
محرمانگی: اطلاعات مالی مشتریان، مانند شماره حساب و تاریخچه تراکنشها، از حساسترین دادههای یک سازمان مالی است. برای حفظ محرمانگی این اطلاعات، سازمان از روشهای مختلفی مانند رمزنگاری قوی برای محافظت از دادهها در هنگام انتقال، احراز هویت دو مرحلهای برای دسترسی به سیستمهای داخلی و کنترل دسترسی دقیق برای تعیین اینکه چه کاربری به چه اطلاعاتی میتواند دسترسی داشته باشد، استفاده میکند. با این روشها، اطمینان حاصل میشود که تنها افراد مجاز بتوانند به اطلاعات حساس دسترسی داشته باشند و از افشای آنها به افراد غیرمجاز جلوگیری شود.
یکپارچگی: در یک سازمان مالی، یکپارچگی اطلاعات به این معناست که اطلاعات مالی مشتریان باید دقیق، کامل و قابل اعتماد باشند و هرگونه تغییر در این اطلاعات باید به صورت عمدی و با مجوز انجام شود. برای حفظ یکپارچگی اطلاعات، سازمان از روشهایی مانند هش کردن دادهها، امضای دیجیتال و سیستمهای تشخیص نفوذ استفاده میکند. هش کردن به سازمان کمک میکند تا اطمینان حاصل کند که دادهها در طول انتقال دستکاری نشدهاند و امضای دیجیتال به تأیید اصالت و صحت اطلاعات کمک میکند. سیستمهای تشخیص نفوذ نیز به شناسایی و جلوگیری از حملاتی که ممکن است منجر به تغییر یا تخریب اطلاعات شوند، کمک میکنند.
دسترسپذیری: در یک سازمان مالی، دسترسپذیری به این معناست که مشتریان باید بتوانند به صورت مداوم و بدون وقفه به خدمات بانکی آنلاین خود دسترسی داشته باشند. برای حفظ دسترسپذیری، سازمان از روشهایی مانند ایجاد نسخههای پشتیبان منظم از دادهها، افزونگی سرورها، توزیع بار کاری بین سرورها و سیستمهای تشخیص و پاسخ به رخدادها استفاده میکند. با این روشها، سازمان میتواند اطمینان حاصل کند که در صورت بروز مشکلات فنی یا حملات سایبری، خدمات بانکی آنلاین به سرعت بازیابی شده و مشتریان بتوانند به فعالیتهای خود ادامه دهند.
در کل، مثلث امنیت سایبری به سازمانهای مالی کمک میکند تا یک رویکرد جامع برای حفاظت از اطلاعات حساس خود اتخاذ کنند. با توجه به اهمیت اطلاعات مالی، حفظ محرمانگی، یکپارچگی و دسترسپذیری اطلاعات به عنوان یکی از اولویتهای اصلی این سازمانها مطرح است.
مثلث هکرها (DDD): مقابله با مثلث امنیت سایبری
در مقابل مثلث امنیت سایبری که بر حفظ محرمانگی، یکپارچگی و دسترسپذیری اطلاعات تمرکز دارد، هکرها نیز از یک مدل سه بخشی برای انجام حملات خود استفاده میکنند که به آن مثلث هکرها یا DDD میگویند. DDD مخفف Disclosure (افشاگری)، Destruction (تخریب) و Denial (انکار) است. هر ضلع این مثلث، هدف متفاوتی را برای هکرها مشخص میکند. افشاگری به معنای افشای اطلاعات محرمانه است. هکرها با نفوذ به سیستمها و سرقت دادهها، اطلاعات حساس را به دست آورده و سپس آنها را منتشر میکنند. تخریب به معنای ایجاد اختلال در سیستمها و از کار انداختن آنها است. هکرها با حمله به سرورها، شبکهها و سایر زیرساختهای فناوری اطلاعات، میتوانند به کسبوکارها و سازمانها آسیب جدی وارد کنند و باعث از دست رفتن دادهها و خدمات شوند. انکار نیز به معنای انکار مسئولیت حمله یا ایجاد شبهه در مورد منبع حمله است. هکرها با استفاده از روشهایی مانند مخفی کردن ردپا و استفاده از ابزارهای ناشناسسازی، تلاش میکنند تا شناسایی نشوند و مسئولیت حملات را به گردن دیگران بیندازند. در واقع، مثلث هکرها، تصویر آینهای از مثلث امنیت سایبری است. هر ضلع از مثلث هکرها، به مقابله با یکی از اضلاع مثلث امنیت سایبری میپردازد. به عنوان مثال، افشاگری در مقابل محرمانگی، تخریب در مقابل یکپارچگی و انکار در مقابل دسترسپذیری قرار میگیرد. درک مثلث هکرها به سازمانها کمک میکند تا تهدیدات سایبری را بهتر شناسایی کرده و اقدامات پیشگیرانه مناسب را برای مقابله با آنها انجام دهند. با شناخت اهداف هکرها، سازمانها میتوانند نقاط ضعف سیستمهای خود را شناسایی کرده و آنها را برطرف کنند و در نتیجه امنیت اطلاعات خود را بهبود بخشند.
تفاوت بین CIA و DDD: دو روی سکه امنیت سایبری
CIA و DDD دو مدل متفاوت، اما مکمل در حوزه امنیت سایبری هستند. CIA مخفف Confidentiality, Integrity, Availability است و به ترتیب به معنای محرمانگی، یکپارچگی و دسترسپذیری اطلاعات است. این مدل، چشماندازی دفاعی دارد و بر روی محافظت از اطلاعات در برابر تهدیدات خارجی تمرکز میکند. هدف CIA، حفظ امنیت اطلاعات از طریق جلوگیری از دسترسی غیرمجاز، حفظ صحت و کامل بودن دادهها و اطمینان از دسترسی مداوم افراد مجاز به اطلاعات است. از سوی دیگر، DDD مخفف Disclosure, Destruction, Denial است و به ترتیب به معنای افشا، تخریب و انکار است. این مدل، چشماندازی تهاجمی دارد و نشاندهندهی روشهای معمول هکرها برای حمله به سیستمها است. هکرها با هدف افشای اطلاعات محرمانه، ایجاد اختلال در سیستمها و انکار مسئولیت حملات، از این روشها استفاده میکنند. به عبارت سادهتر، اگر CIA نشاندهندهی سدی است که سازمانها برای محافظت از اطلاعات خود میسازند، DDD نشاندهندهی ابزارهایی است که هکرها برای شکستن این سد به کار میبرند. هر دو مدل، تصویر کاملی از دنیای امنیت سایبری ارائه میدهند و درک هر دو برای سازمانها و متخصصان امنیت اطلاعات ضروری است. سازمانها با درک مدل CIA میتوانند اقدامات لازم برای محافظت از اطلاعات خود را انجام دهند و با درک مدل DDD میتوانند نقاط ضعف سیستمهای خود را شناسایی کرده و آنها را برطرف کنند. به این ترتیب، سازمانها میتوانند در برابر حملات سایبری مقاومتر شوند و از اطلاعات خود محافظت کنند.